Phishing im Online-Banking ist ein zunehmendes Problem, bei dem Betrüger Bankkunden dazu bringen, vertrauliche Daten oder Transaktionsfreigaben preiszugeben. Lange war unklar, wer bei solchen Betrugsfällen haftet – haftet die Bank bei Phishing, oder bleibt der geschädigte Kunde auf dem Verlust sitzen? Mit Urteil vom 22. Juli 2025 (Az. XI ZR 107/24) hat der Bundesgerichtshof (BGH) nun die Verantwortlichkeiten bei Online-Banking-Phishing neu bewertet. In dem Fall ging es um einen ausgeklügelten Betrug per Call-ID-Spoofing: Eine angebliche Bankmitarbeiterin rief unter einer gefälschten Banknummer an und verleitete die Kundin dazu, mehrere TANs am Chip-TAN-Generator einzugeben. Das Ergebnis war eine unautorisierte Echtzeit-Überweisung über 35.555,00 EUR. Der BGH stellte klar, welche Pflichten Banken treffen, wie die Beweislast verteilt ist und unter welchen Umständen Rückerstattungen unautorisierter Zahlungen erfolgen müssen.
Rechtslage bei Bankbetrug
Im Online-Banking schreibt das Zahlungsdienste-Recht (Umsetzung der PSD2-Richtlinie in §§ 675c ff. BGB) vor, dass Banken grundsätzlich für unautorisierte Zahlungsvorgänge haften.
Wurde eine Überweisung vom Kunden nicht autorisiert, besteht ein Anspruch des Kunden auf unverzügliche Erstattung des abgebuchten Betrags (§ 675u S.2 BGB).
Die Bank trägt die Beweislast, dass entweder der Kunde die Zahlung doch autorisiert hat oder grob fahrlässig bzw. betrügerisch gehandelt hat.
Dieses Prinzip („Erstatten, sofern kein Kundenverschulden“) entspricht der Intention des Gesetzgebers, wonach die Bank zuerst erstatten muss und nur bei nachgewiesenem Fehlverhalten des Kunden die Erstattung verweigern oder rückfordern darf.
Grob fahrlässig handelt ein Bankkunde zum Beispiel, wenn er elementare Sorgfaltspflichten im Online-Banking verletzt – etwa PIN oder TAN an Dritte weitergibt, obwohl dies verboten ist. In älteren Phishing-Fällen vertraten Gerichte oft die Auffassung, dass schon die Herausgabe einer TAN automatisch grobe Fahrlässigkeit darstelle. Allerdings ist die Rechtslage differenziert: Banken sind verpflichtet, angemessene Sicherheitsverfahren (z.B. starke Kundenauthentifizierung mit zwei Faktoren) bereitzustellen. Unterbleibt eine vorgeschriebene Zwei-Faktor-Authentifizierung für einen Zahlungsvorgang, darf die Bank im Schadenfall keinen Ersatz vom Kunden verlangen (§ 675v Abs.4 S.1 Nr.1 BGB).
Zudem müssen Banken im Streitfall genau darlegen, was technisch ablief, und nachweisen, dass alle Sicherheitsanforderungen erfüllt wurden.
Auf der anderen Seite sind Kunden verpflichtet, die vom Kreditinstitut vorgegebenen Sicherheitsregeln einzuhalten (§ 675l BGB) und z.B. keine TAN an Dritte weiterzugeben. Verletzt der Kunde diese Pflichten grob fahrlässig, kann er haftbar sein – doch eben dies muss die Bank beweisen.
Kernaussagen des BGH-Urteils zur Frage der Erstattungsverpflichtung der Bank
Sachverhalt: Im entschiedenen Fall wurde die Kundin Opfer eines Phishing-Angriffs mit Caller ID Spoofing. Sie erhielt nach einem auffälligen Online-Banking-Popup einen Anruf von einer vermeintlichen Bankmitarbeiterin. Diese erschlich sich mehrfach TANs, indem sie vorgab, eine Sicherheitssoftware installieren zu müssen. Sogar am Folgetag führte die Betrügerin das Gespräch fort – die Kundin generierte erneut TANs, woraufhin das Überweisungslimit heraufgesetzt und 35.555 € auf ein fremdes Konto transferiert wurden. Die Kundin hatte diese Überweisung zu keiner Zeit autorisiert.
Der BGH bestätigte zunächst, dass es sich um einen nicht autorisierten Zahlungsvorgang handelte – somit bestand grundsätzlich ein Erstattungsanspruch der Kundin gegen die Bank gemäß § 675u BGB.
Allerdings konnte die Bank diesem Anspruch einen Schadensersatzanspruch entgegenhalten (§ 675v Abs.3 Nr.2 BGB).
Beide Vorinstanzen (LG und OLG) hatten nämlich festgestellt, dass die Kundin grob fahrlässig gehandelt hatte, und der BGH sah darin keinen Rechtsfehler.
Entscheidend war aus Sicht des Gerichts das Verhalten der Kundin beim zweiten Anruf am Folgetag: Spätestens zu diesem Zeitpunkt hätte sich ihr aufdrängen müssen, dass etwas nicht stimmt – die mehrfache Eingabe von Überweisungsdaten und TANs für eine angebliche Softwareinstallation sei offenkundig unnötig gewesen.
Eine solch gravierende Verletzung der Sorgfaltspflicht einen Tag nach der ersten Kontaktaufnahme kann nicht mehr als bloßes „Augenblicksversagen“ entschuldigt werden. Auch der Umstand, dass auf dem Telefondisplay die offizielle Banknummer erschien, entlastet die Kundin nicht – Caller-ID-Spoofing ist bekannt und ändert nichts daran, dass die Sicherheitsregeln (keine TAN-Weitergabe am Telefon) galten.
Weiter stellte der BGH klar, dass die Sparkasse ihre Sicherheitsverfahren im Rahmen der Vorschriften erfüllt hatte: Die fragliche Überweisung erforderte eine chipTAN-Eingabe und damit eine starke Authentifizierung, sodass kein Mitverschulden der Bank etwa wegen unzureichender Sicherheitsvorkehrungen vorlag.
Eine Minderung des Erstattungsanspruchs der Kundin aufgrund eines möglichen Beitrags der Bank (z.B. wegen fehlender Warnhinweise) lehnte der BGH ab.
Im Ergebnis blieb die Klage der Kundin erfolglos – die Bank musste den Betrag nicht zurückerstatten, da der Verlust vom BGH der groben Fahrlässigkeit der Kundin zugerechnet wurde.
Bewertung und Praxisfolgen bei Bankbetrug
Das aktuelle BGH-Urteil sorgt für mehr Klarheit bei der Haftungsverteilung in Phishing-Fällen.
Wichtig ist die Differenzierung: Der BGH stellt ausdrücklich kein Pauschalurteil auf, dass jede Preisgabe einer TAN automatisch als grobe Fahrlässigkeit zu werten ist.
Vielmehr komme es auf den Einzelfall und die konkrete Situation an. Ein einmaliges irrtümliches Handeln in Schrecksekunde – ein echtes Augenblicksversagen, etwa weil der Kunde überrascht wurde und unter Zeitdruck stand – kann verzeihlich sein und würde dann nicht zur vollständigen Haftung des Kunden führen.
Im vorliegenden Fall hatte die Klägerin jedoch ausreichend Bedenkzeit und hätte die Unplausibilität des Täter-Verlangens erkennen müssen, sodass hier die Schwelle zur groben Fahrlässigkeit eindeutig überschritten war.
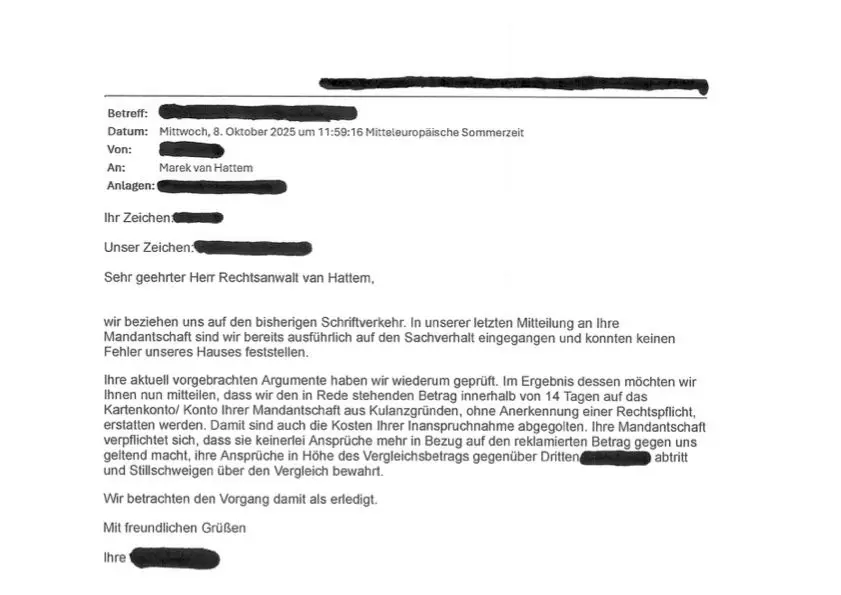
Für Verbraucher und Bankkunden bedeutet dieses Urteil: Sollte man Opfer von Phishing im Online-Banking werden, besteht zunächst ein Anspruch auf Rückerstattung unautorisierter Zahlungen gegenüber der Bank. Ablehnung durch die Bank mit dem Hinweis auf Kundenverschulden sollte nicht einfach hingenommen werden – die Bank muss ein grobes Fehlverhalten des Kunden nachweisen, um die Erstattung zu verweigern. Diesen Nachweis wird die Bank in der Regel nicht führen können. Trotzdem berufen sich Banken regelmäßig hierauf und betroffene Bankkunden gehen davon aus, an dieser Stelle keine weiteren Ansprüche gegen die Bank zu haben. Diese Darstellung der Banken ist oft falsch.
Betroffene sollten den Einzelfall genau dokumentieren: Wie kam es zur Preisgabe der TAN? Gab es irreführende Aufforderungen (z.B. „Bestätigen zum Abbruch“), gefälschte Telefonnummern oder außergewöhnlichen Druck? All dies kann im Streit entscheidend sein. Das Urteil betont außerdem, dass Banken selbst für sichere Verfahren sorgen müssen. Kunden haben ein Recht auf ein sicheres Online-Banking-System – erfüllt die Bank grundlegende Sicherheitsstandards (wie Zwei-Faktor-Authentifizierung) nicht, kann ihr Ersatzanspruch ausgeschlossen sein.
In der Praxis stärkt das Urteil zwar die Position der Banken bei grober Kundennachlässigkeit, aber es öffnet auch Raum zugunsten der Verbraucher: Nicht jede Fahrlässigkeit führt automatisch zum Verlust des Erstattungsanspruchs. Phishing-Opfer sollten ihre Ansprüche prüfen lassen, insbesondere wenn sie glauben, einem raffinierten Täuschungsmanöver ohne Vorwarnung erlegen zu sein. Der BGH mahnt die Institute, kontextspezifisch zu bewerten – eine pauschale Ablehnung nach dem Motto „TAN weitergegeben = selbst schuld“ greift zu kurz.
Zusammenfassung
BGH bestätigt Erstattungsprinzip: Bei unautorisierten Überweisungen im Online-Banking haftet grundsätzlich die Bank und muss den Betrag erstatten.
Lediglich grobe Fahrlässigkeit schließt Erstattung aus: War der Kunde jedoch grob fahrlässig (z.B. mehrfache TAN-Weitergabe trotz Warnzeichen), kann die Bank den Schadenersatz vom Kunden fordern und muss nicht erstatten
Keine Automatismen – Einzelfall zählt: Nicht jede Phishing-Situation ist gleich – nicht jede TAN-Weitergabe ist automatisch grob fahrlässig. Entscheidend sind die Umstände: Ein einmaliges Augenblicksversagen unter Täuschung kann verzeihlich sein, wiederholtes unbedachtes Handeln über längere Zeit hingegen nicht.
Beweislast und Bankpflichten: Die Bank muss darlegen und beweisen, was passiert ist. Ohne Nachweis einer starken Kundenauthentifizierung oder bei eigenen Sicherheitslücken kann sie nicht einfach den Kunden haftbar machen. Kunden sollten Sicherheitsregeln einhalten, aber Banken müssen diese auch bereitstellen und kommunizieren.
Praxistipp für Betroffene eines Bankbetrugs – Bank muss häufig Geld zurück erstatten
Phishing-Opfer sollten sofort die Bank informieren, Erstattung verlangen und bei Ablehnung prüfen lassen, ob wirklich grobe Fahrlässigkeit vorlag. Das BGH-Urteil XI ZR 107/24 zeigt, dass Gerichte genauer hinschauen und pauschale Schuldzuweisungen an Kunden nicht immer durchgehen lassen. Leider erleben wir immer wieder, dass Banken die Erstattung an ihre Kunden „pauschal“ ablehnen. An dieser Stelle kann ein anwaltliches Schreiben in vielen Fällen weiterhelfen, da Banken gerichtliche Auseinandersetzungen mit ihrem Kunden oftmals meiden wollen.
- Sind Sie auch Opfer eines Phishing-Angriffs geworden?
- Weist Ihre Bank eine Rückzahlung der Beträge auch ab?
- Wirft Ihre Bank Ihnen auch fahrlässiges Verhalten vor?
Gerne stehe ich Ihnen als Rechtsanwalt zur Seite, falls Sie in einer solchen Situation Unterstützung benötigen. Ich habe bereits zahlreiche Verbraucher bei Problemen mit Banken vertreten und bundesweit zu ihrem Recht verholfen.
Ihr
Marek van Hattem
Rechtsanwalt
Hinweis:
Die vorliegende Darstellung erhebt keinen Anspruch auf Vollständigkeit und soll lediglich einen ersten Überblick über die Gesetzeslage schaffen. Sie kann daher eine auf den Einzelfall bezogene Beratung nicht ersetzen.